不宣称内核 Minifilter
当前实时防护是配置的高风险用户位置的用户态监控,不是全盘内核级拦截。
Windows 0.7.0 当前为未签名开发测试版,仅限拥有 GitHub 仓库权限的测试者下载,围绕 Smart Scan、文件/目录检测、稳定用户态 Guard、隔离恢复、保护历史和可验证更新路径构建。
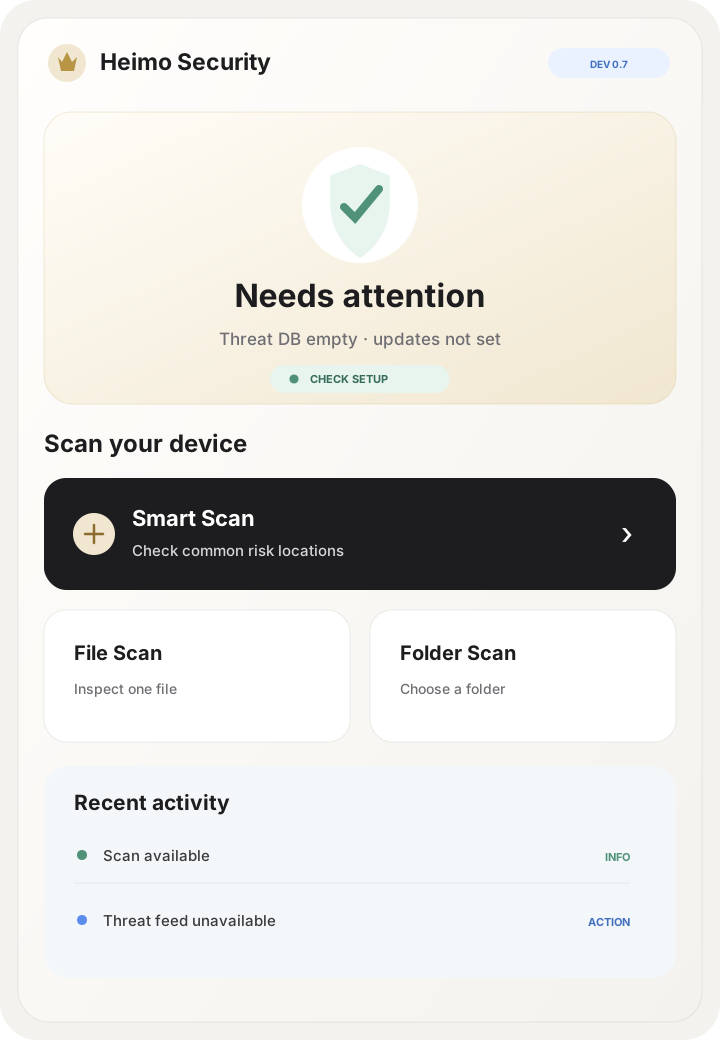
下方为依据当前 Windows 原生程序结构制作的界面预览示意图,并非真实 Windows 电脑运行截图。真机截图会在设备验证后替换。


当前实时防护是配置的高风险用户位置的用户态监控,不是全盘内核级拦截。
大规模加密行为可以形成相关性信号,但当前不宣称自动终止恶意进程或文件系统回滚。
除非另行完成实现与验证,否则不会在官网包装成已经上线的杀毒能力。
x64/ARM64 真机、Defender 共存、DPI/Unicode、升级回滚与受控样本证据都必须绑定最终发布 SHA。
当前安装包位于私有 GitHub Release,尚未签名,不可替代 Microsoft Defender。
aq.kingai.work